

Phishing: Τι πρέπει να κάνουμε αν έχουμε πέσει πέσει θύματα ηλεκτρονικού «ψαρέματος» – Τα δέκα βήματα
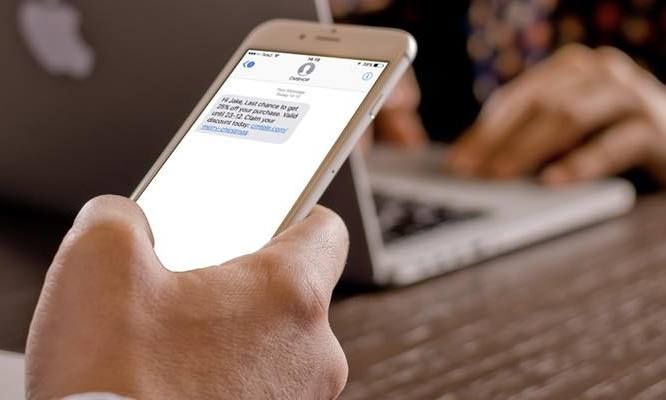
Χρειάζονται μόνο λίγα λεπτά για να πέσει κάποιος θύμα μίας απάτης ηλεκτρονικού «ψαρέματος» (phishing) στο Internet. Τι μπορούμε να κάνουμε, όμως, αν κάνουμε κλικ σε έναν σύνδεσμο και ξαφνικά συνειδητοποιήσουμε ότι μπορεί και να ήταν απάτη;
Η παγκόσμια εταιρεία ψηφιακής ασφάλειας ESET παρουσιάζει δέκα βήματα που μπορούμε να κάνουμε αφού έχουμε τσιμπήσει το… δόλωμα και έχουμε πέσει θύμα απάτης phishing στο Internet.
- Δεν δίνουμε περισσότερες πληροφορίες. Εάν έχουμε λάβει ένα μήνυμα ηλεκτρονικού ταχυδρομείου από ένα ηλεκτρονικό κατάστημα που μας δημιουργεί κάποιες υποψίες, αλλά έχουμε κάνει κλικ στον επισυναπτόμενο σύνδεσμο, αποφεύγουμε να μοιραστούμε οποιαδήποτε πρόσθετη πληροφορία και δεν δίνουμε τα στοιχεία του τραπεζικού λογαριασμού μας.
- Αποσυνδέουμε τη συσκευή μας από το διαδίκτυο. Ορισμένες επιθέσεις phishing μπορεί να εγκαταστήσουν κακόβουλο λογισμικό, να συλλέξουν πληροφορίες σχετικά με εμάς και τη συσκευή μας ή να αποκτήσουν απομακρυσμένο έλεγχο της συσκευής που έχει παραβιαστεί. Για να μετριάσουμε τη ζημιά, αρχίζουμε από την αποσύνδεση της παραβιασμένης συσκευής από το διαδίκτυο.
- Δημιουργούμε αντίγραφα ασφαλείας των δεδομένων μας.
Η αποσύνδεση από το διαδίκτυο θα αποτρέψει την αποστολή περισσότερων δεδομένων στον κακόβουλο διακομιστή, όμως τι γίνεται με τα δεδομένα μας που εξακολουθούν να βρίσκονται σε κίνδυνο; Θα πρέπει να δημιουργήσουμε αντίγραφα ασφαλείας των αρχείων μας, κυρίως των ευαίσθητων εγγράφων ή των αρχείων με υψηλή προσωπική αξία, όπως φωτογραφίες και βίντεο. Βεβαίως, η δημιουργία αντιγράφων ασφαλείας των δεδομένων μας μετά την επίθεση μπορεί να είναι επικίνδυνη, καθώς ενδέχεται να έχουν ήδη παραβιαστεί από κακόβουλο λογισμικό και να δημιουργήσουμε αντίγραφα ασφαλείας και του κακόβουλου λογισμικού. Γι’ αυτό θα πρέπει να δημιουργούμε αντίγραφα ασφαλείας των αρχείων μας τακτικά και προληπτικά. Εάν το κακόβουλο λογισμικό πλήξει τη συσκευή μας, μπορούμε να ανακτήσουμε τα δεδομένα μας από έναν εξωτερικό σκληρό δίσκο, ένα στικάκι USB ή μία υπηρεσία αποθήκευσης στο cloud.
- Εκτελούμε την εντολή σάρωσης για κακόβουλο λογισμικό και για άλλες απειλές χρησιμοποιώντας λογισμικό προστασίας από κακόβουλο λογισμικό από αξιόπιστο πάροχο, ενώ η συσκευή είναι ακόμη αποσυνδεδεμένη από το διαδίκτυο. Ιδανικά, θα ήταν χρήσιμο να εκτελέσουμε μία δεύτερη σάρωση χρησιμοποιώντας, για παράδειγμα, το δωρεάν online σκάνερ της ESET. Εάν ο σαρωτής εντοπίσει ύποπτα αρχεία, ακολουθούμε τις οδηγίες για να τα αφαιρέσουμε.
- Εξετάζουμε το ενδεχόμενο επαναφοράς εργοστασιακών ρυθμίσεων, δηλαδή επαναφοράς της συσκευής μας στην αρχική κατάσταση με την αφαίρεση όλων των εγκατεστημένων εφαρμογών και αρχείων. Ωστόσο, ορισμένοι τύποι κακόβουλου λογισμικού μπορεί να παραμείνουν στη συσκευή ακόμη και μετά την πλήρη επαναφορά, αλλά οι πιθανότητες είναι ότι η διαγραφή της κινητής συσκευής ή του υπολογιστή μας απομακρύνει επιτυχώς κάθε απειλή. Η επαναφορά εργοστασιακών ρυθμίσεων είναι μη αναστρέψιμη και θα διαγράψει όλα τα δεδομένα που είναι αποθηκευμένα τοπικά, γι’αυτό θα πρέπει να έχουμε δημιουργήσει αντίγραφα ασφαλείας.
- Αλλάζουμε τους κωδικούς μας. Τα μηνύματα ηλεκτρονικού «ψαρέματος» μπορεί να μας εξαπατήσουν ώστε να αποκαλύψουμε τα ευαίσθητα δεδομένα μας, όπως αριθμούς ταυτότητας, στοιχεία τραπεζικών και πιστωτικών καρτών ή κωδικούς. Ακόμη και όταν δεν δίνουμε τα στοιχεία μας, είναι πιθανό, αν έχει εγκατασταθεί κακόβουλο λογισμικό στη συσκευή, να τα εντοπίσει. Αν συμβαίνει αυτό, θα πρέπει να αλλάξουμε αμέσως τα στοιχεία της σύνδεσής μας σε διαφορετικούς λογαριασμούς.
- Επικοινωνούμε με τράπεζες, αρχές και παρόχους υπηρεσιών εάν έχουμε δώσει στοιχεία τραπεζικής/πιστωτικής κάρτας ή στοιχεία σύνδεσης για μία ιστοσελίδα με πρόσβαση στις κάρτες μας. Η κάρτα μπορεί να μπλοκαριστεί ή να παγώσει για να αποτραπεί μελλοντική απάτη και να αποτρέψουμε ή να ελαχιστοποιήσουμε τυχόν οικονομικές απώλειες.
- Ελέγχουμε τη δραστηριότητά μας στους λογαριασμούς.
Οι κυβερνοεγκληματίες που εισβάλλουν με επιτυχία σε μία από τις συσκευές ή τους λογαριασμούς μας μπορεί να προσπαθήσουν να εδραιώσουν την παρουσία τους εκεί για όσο το δυνατόν μεγαλύτερο χρονικό διάστημα. Μπορεί να αλλάξουν τα στοιχεία σύνδεσης, τις διευθύνσεις ηλεκτρονικού ταχυδρομείου, τους αριθμούς τηλεφώνου ή οτιδήποτε άλλο μπορεί να τους βοηθήσει να εδραιώσουν τα κεκτημένα τους στον λογαριασμό μας.
Ελέγχουμε τη δραστηριότητά μας στους λογαριασμούς μας στα μέσα κοινωνικής δικτύωσης, τις τραπεζικές πληροφορίες και το ιστορικό των ηλεκτρονικών αγορών μας. Αν, για παράδειγμα, εντοπίσουμε πληρωμές που μας φαίνονται παράξενες, άγνωστες ή μη εξουσιοδοτημένες, το αναφέρουμε, αλλάζουμε τα στοιχεία της σύνδεσής μας και ζητάμε επιστροφή χρημάτων.
- Αναζητάμε μη αναγνωρισμένες συσκευές. Εάν οι χάκερς έκλεψαν τα στοιχεία του λογαριασμού μας, οι πιθανότητες είναι ότι προσπάθησαν να συνδεθούν από τη δική τους συσκευή. Οι περισσότερες πλατφόρμες κοινωνικής δικτύωσης διατηρούν αρχείο των τρεχουσών συνεδριών σύνδεσης στο πλαίσιο των ρυθμίσεων απορρήτου. Το ελέγχουμε και πραγματοποιούμε αναγκαστική αποσύνδεση για κάθε άγνωστη συσκευή.
- Ειδοποιούμε φίλους, επαφές, παρόχους υπηρεσιών και τον εργοδότη μας, καθώς μερικές φορές οι απατεώνες χρησιμοποιούν τη λίστα επαφών μας σε έναν παραβιασμένο λογαριασμό για να διασπείρουν συνδέσμους ηλεκτρονικού ψαρέματος ή ανεπιθύμητη αλληλογραφία. Λαμβάνουμε μέτρα για να αποτρέψουμε και άλλους να πέσουν θύματα.
newsit.gr
Ακολουθήστε το zinapost.gr στο Google News και δείτε πρώτοι όλες τις ειδήσεις για Lifestyle, Showbiz, Gossip News και αποκλειστικά βιντεο.